
Le piratage de systèmes de réfrigération frappe des banques de sang en France et des supermarchés en Europe, alertes sur les infrastructures critiques
Début novembre, des cyberattaques coordonnées contre des systèmes de réfrigération connectés ont frappé neuf pays européens, affectant des chaînes de distribution alimentaire et des banques de sang en France, tout en suscitant de vives inquiétudes quant à la sécurité des infrastructures vitales.

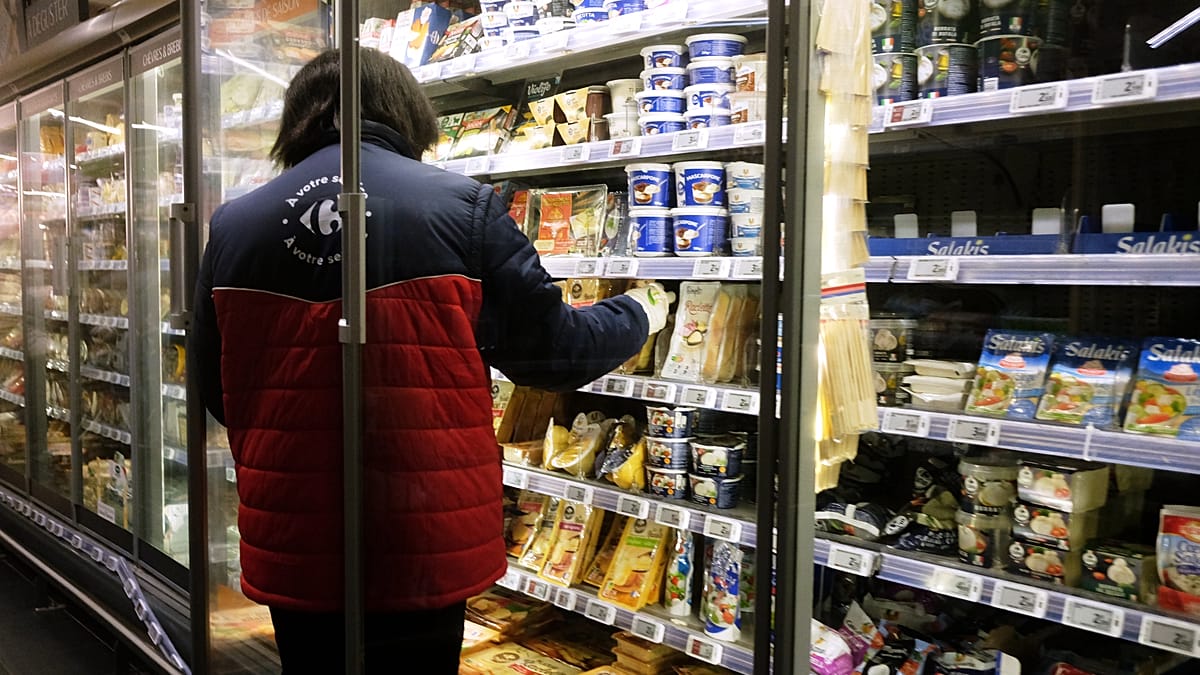
- Des systèmes de réfrigération dans neuf pays européens ont subi des cyberattaques les 2 et 3 novembre, touchant des banques de sang en France et des commerces alimentaires.
- Les attaquants ont fait monter les températures jusqu'à 50 °C en exploitant des failles et des mots de passe par défaut sur des contrôleurs Danfoss.
- Des experts soupçonnent l'implication d'un acteur soutenu par un État derrière cette opération coordonnée et alertent sur les risques pesant sur les hôpitaux et les sites critiques.
Les premiers jours de novembre ont été marqués par un incident cybernétique inquiétant touchant le quotidien des résidents et des citoyens en France et dans plusieurs pays européens, après que des systèmes de réfrigération connectés à Internet dans neuf pays ont fait l'objet d'attaques coordonnées les 2 et 3 novembre, affectant des chaînes de distribution alimentaire et plusieurs banques de sang sur le territoire français.
Une reconnaissance numérique organisée en amont de l'attaque
Des chercheurs en cybersécurité ont confirmé que des pirates ont mené des opérations de balayage et de reconnaissance des systèmes connectés à Internet avant le déclenchement des attaques. L'entreprise spécialisée en sécurité numérique « Lupovis » a ainsi détecté plus de 276 tentatives émanant de 91 entités malveillantes ciblant des composants spécifiques des systèmes de contrôle du fabricant « Danfoss » entre le 20 et le 30 octobre, avec un pic enregistré le 26 octobre avant de cesser à la fin du mois.
Xavier Bellekens, directeur général de Lupovis, a expliqué que son équipe a constaté une hausse soudaine sur dix jours visant à tester des mots de passe par défaut et à scruter les vulnérabilités, qualifiant ce comportement de « semblable à des cambrioleurs qui patrouillent dans un quartier résidentiel pour repérer les maisons à cibler ». Ces manœuvres ont été observées grâce à des leurres numériques (honeypots) simulant les systèmes de clients de l'entreprise, tels que le gouvernement écossais, Orange, Telefónica ou des acteurs de la grande distribution.
Pertes alimentaires et perturbations d'installations vitales
Les pirates ont tiré parti de la faiblesse des mesures de protection et de failles présentes dans les unités de gestion de réfrigération « AK-SM » conçues par l'entreprise Danfoss. Ils ont activé la fonction de dégivrage et modifié les réglages de température, les faisant grimper dans certains cas jusqu'à 50 degrés Celsius. Cette manœuvre a contraint de nombreux magasins d'alimentation à détruire et jeter de grandes quantités de denrées avariées, tout en tirant la sonnette d'alarme après l'impact constaté sur des banques de sang françaises, dont le fonctionnement exige des températures de conservation particulièrement strictes et critiques.
Commentant la méthode d'intrusion, George Nott, responsable de la rubrique technologique au sein du magazine « The Grocer », a précisé que l'opération n'a pas nécessité de techniques hautement sophistiquées. Elle a plutôt reposé sur la détection de pages de connexion accessibles publiquement sur Internet, l'exploitation de failles anciennes et l'utilisation d'identifiants d'usine par défaut, à l'instar de l'identifiant « Supervisor » et du mot de passe « 12345 », sur fond de négligence généralisée entourant la sécurité des appareils connectés dans le secteur du commerce de détail.
Soupçons et craintes d'un ciblage d'infrastructures plus larges
Les analyses numériques ont révélé que les assaillants ont eu recours à des services d'hébergement dits « bulletproof » (insensibles aux réquisitions judiciaires), déjà employés par le passé par des groupes russes. Bien que la société Lupovis insiste sur la difficulté d'établir avec certitude la nationalité réelle des attaquants, M. Bellekens a souligné que l'envergure des assauts, leur synchronisation sur une fenêtre de 24 heures et leur confinement géographique à l'Europe rendent très probable l'implication d'une entité organisée et parrainée par un État.
La qualification officielle a toutefois varié selon les capitales européennes. La Belgique, le Luxembourg, l'Italie, le Portugal et l'Estonie ont qualifié les faits de « cyberattaque », tandis que l'Union européenne, par le biais de son agence ENISA, ainsi que la Suède et l'Irlande, ont préféré le terme d'« incident cybernétique », en l'absence de revendication ou de demande de rançon financière.
Des experts, dont Kumar Sokka, directeur général d'Acre Security, et Gianni Cuozzo, président d'Exein, ont averti que la menace pourrait dépasser la réfrigération pour s'étendre aux passerelles de contrôle d'accès, à la ventilation et à l'éclairage dans les hôpitaux, les centres de données et les plateformes logistiques. Ils ont insisté sur l'urgence d'appliquer la directive européenne « NIS2 » et d'obliger les infrastructures à sécuriser les équipements physiques connectés à Internet, en évitant de les laisser exposés à des intrusions directes sans réseaux privés virtuels (VPN).
Source: Euronews (فرنسي)
Commentaires (0)
Vous devez vous connecter pour commenter.
Connexion InscriptionSoyez le premier à commenter cet article.