
اختراق أنظمة التبريد يطال بنوك الدم في فرنسا ومتاجر بأوروبا وتحذيرات من استهداف البنى الحيوية
كشفت تحقيقات أمنية عن رصد عمليات استطلاع سيبرانية منسقة سبقت هجمات إلكترونية استهدفت أنظمة التبريد في تسع دول أوروبية، من بينها بنوك دم في فرنسا. وتسببت الهجمات في إتلاف كميات واسعة من المواد الغذائية بمتاجر كبرى، وسط تحذيرات من هشاشة أجهزة التحكم المتصلة بالإنترنت وتهديدها للمنشآت الحيوية.

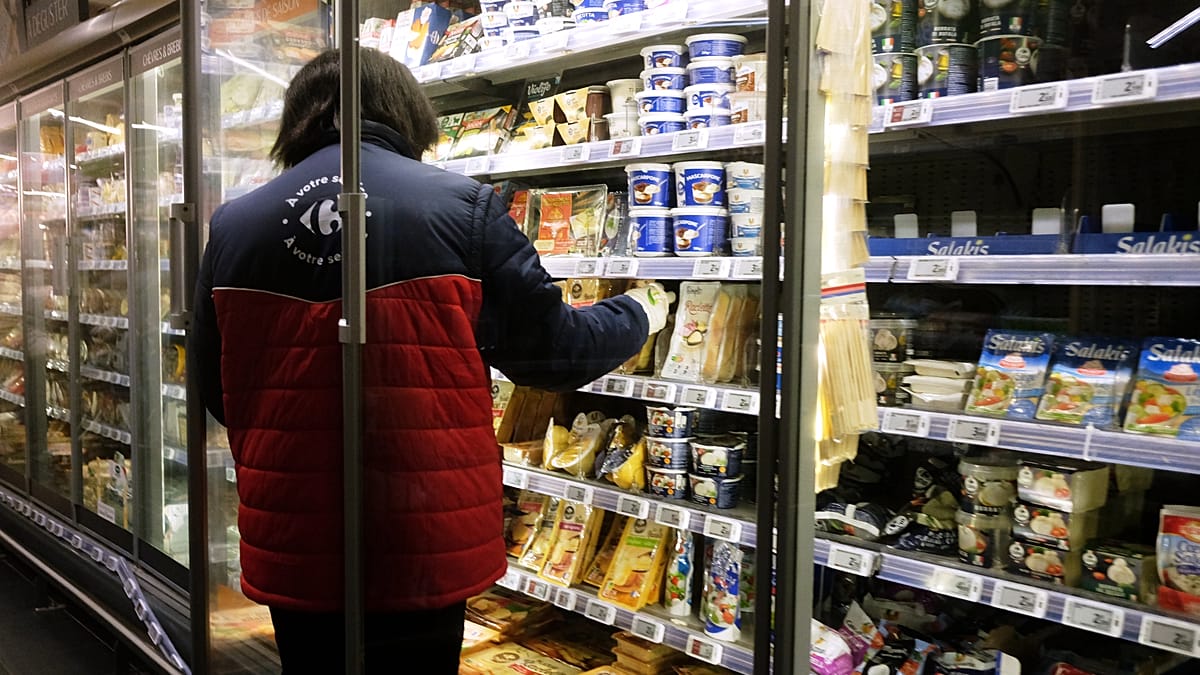
- تعرض أنظمة تبريد في تسع دول أوروبية لهجمات سيبرانية يومي 2 و3 نوفمبر طالت بنوكاً للدم في فرنسا ومتاجر غذائية.
- المهاجمون رفعوا درجات الحرارة حتى 50 مئوية مستغلين ثغرات وكلمات مرور افتراضية في أجهزة تحكم دانفوس (Danfoss).
- خبراء يرجحون وقوف جهة مدعومة من دولة وراء العملية المنظمة ويحذرون من مخاطر تطال المستشفيات والمراكز الحيوية.
شهدت الأيام الأولى من شهر نوفمبر حادثاً سيبرانياً مقلقاً مسّ تفاصيل الحياة اليومية للمقيمين والمواطنين في فرنسا وعدة دول أوروبية، بعدما تعرضت أنظمة التبريد المتصلة بالإنترنت في تسع دول لهجمات منسقة يومي 2 و3 نوفمبر، طالت سلاسل التوزيع الغذائي وعدداً من بنوك الدم على الأراضي الفرنسية.
استطلاع إلكتروني منظم سبق الهجوم
أكد باحثون في مجال الأمن السيبراني أن قراصنة نفذوا عمليات مسح واستطلاع للأنظمة المتصلة بالإنترنت قبل وقوع الهجمات. ورصدت شركة «لوبوفيس» (Lupovis) المتخصصة في الأمن الرقمي ما يزيد عن 276 محاولة صادرة من 91 جهة خبيثة استهدفت مكونات خاصة بأنظمة التحكم التابعة لشركة «دانفوس» (Danfoss) بين 20 و30 أكتوبر، وبلغت ذروتها في 26 أكتوبر قبل أن تتوقف بنهاية الشهر.
وأوضح كزافييه بيلكينز، المدير العام لشركة «لوبوفيس»، أن فريقه لاحظ طفرة مفاجئة على مدار عشرة أيام لاختبار كلمات المرور الافتراضية وفحص الثغرات، واصفاً ما جرى بأنه «أشبه بلصوص يتجولون في حي سكني لتحديد المنازل المستهدفة بالسطو». وجرى رصد هذه التحركات عبر مصائد مخترقين رقمية تحاكي أنظمة عملاء الشركة، مثل حكومة إسكتلندا وشركتي «أورانج» و«تليفونيكا» وشركات تجزئة.
تلف في الأغذية وإرباك للمنشآت الحيوية
استغل القراصنة ضعف إجراءات الحماية وثغرات في وحدات إدارة التبريد «AK-SM» من تصنيع شركة «دانفوس»، وقاموا بتفعيل خاصية إذابة الجليد وضبط درجات الحرارة لترتفع في بعض الحالات إلى 50 درجة مئوية. وأجبرت هذه الخطوة العديد من المتاجر الغذائية على إتلاف كميات كبيرة من الأغذية الفاسدة والتخلص منها، كما دقت ناقوس الخطر إثر تأثر بنوك دم فرنسية تتطلب درجات تبريد دقيقة وحرجة.
وتعليقاً على طريقة الاختراق، أوضح جورج نوت، مسؤول قسم التكنولوجيا في مجلة «ذا غروسر» (The Grocer)، أن العملية لم تتطلب تقنيات متطورة للغاية، بل اعتمدت على إيجاد صفحات تسجيل الدخول المتاحة علناً على الإنترنت واستغلال ثغرات قديمة واستخدام بيانات المصنع الافتراضية مثل اسم المستخدم «Supervisor» وكلمة المرور «12345»، في ظل إهمال واسع لأمن الأجهزة المتصلة داخل قطاع التجزئة.
أصابع الاتهام ومخاوف من استهداف منشآت أوسع
أظهرت التحليلات الرقمية أن المهاجمين استخدموا خدمات استضافة محصنة (Bulletproof hosting) لا تستجيب لطلبات إنفاذ القانون، وسبق أن استخدمتها مجموعات روسية. ورغم تشديد شركة «لوبوفيس» على صعوبة الجزم بالجنسية الحقيقية للمهاجمين، أشار بيلكينز إلى أن نطاق الهجمات وتنسيقها خلال 24 ساعة وحصرها الجغرافي بأوروبا يرجح وقوف جهة منظمة برعاية دولة.
وتفاوت التوصيف الرسمي بين العواصم الأوروبية؛ حيث صنفت بلجيكا ولوكسمبورغ وإيطاليا والبرتغال وإستونيا ما جرى بأنه «هجوم سيبراني»، فيما فضل الاتحاد الأوروبي عبر وكالته «إنيسا» (ENISA) والسويد وأيرلندا وصفه بـ«الحادث السيبراني» في ظل غياب أي مطالب مالية أو إعلان للمسؤولية.
وحذر خبراء، من بينهم كومار سوكا المدير العام لشركة «أكر سيكيوريتي» وجياني كوزو رئيس شركة «إكسين»، من أن الخطر قد يتجاوز التبريد ليشمل بوابات التحكم والتهوية والإضاءة في المستشفيات ومراكز البيانات ومراكز اللوجستيات، مشددين على ضرورة تفعيل توجيهات «NIS2» الأوروبية وإلزام المنشآت بحماية المعدات الفيزيائية المربوطة بالإنترنت وعدم تركها عرضة للاختراق المباشر دون شبكات افتراضية خاصة (VPN).
المصدر: Euronews (فرنسي)
التعليقات (0)
يجب تسجيل الدخول للتعليق على المقالات.
دخول حساب جديدكن أول من يعلق على هذا المقال.