
ما نعرفه عن اختراق ثلاجات المتاجر الكبرى في أوروبا
استهدفت هجمات سيبرانية "غير مسبوقة" منشآت التبريد في عشرات المتاجر الكبرى بعدة دول أوروبية، مستغلة عيوباً أمنية أولية وأجهزة قديمة متصلة بالإنترنت.

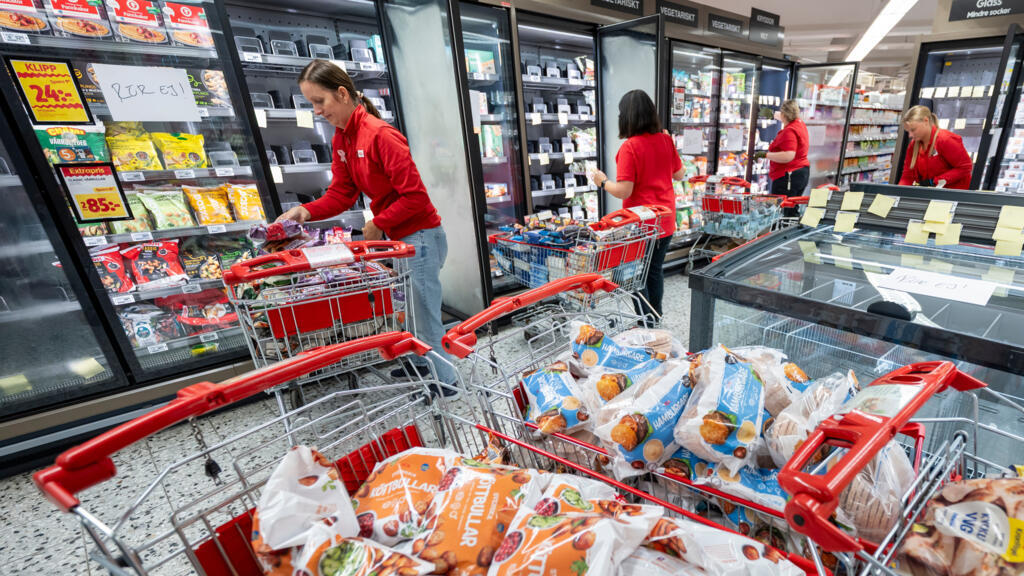
- تعرضت عشرات المتاجر في بلجيكا ولوكسمبورغ والسويد وإستونيا لهجمات سيبرانية استهدفت ثلاجاتها ورفعت حرارتها.
- الأجهزة المستهدفة طرازات قديمة توفرها شركة "دانفوس" ولم تعد تتلقى تحديثات أمنية.
- خبراء يرجعون سهولة الاختراق إلى "عيوب أمنية أولية" كاستخدام كلمات مرور ضعيفة واتصالها مباشرة بالإنترنت دون حماية.
- دعوات واسعة للقطاع التجاري لاكتساب الخبرة السيبرانية وتعزيز الحماية على غرار القطاعات الحيوية.
بالأسلوب الإجرامي نفسه المستخدم في الهجوم الذي وقع في فرنسا، وقعت عشرات المتاجر في بلجيكا ولوكسمبورغ والسويد، وإستونيا أيضاً، بين مساء الأحد 1 نوفمبر وصباح الإثنين 2 نوفمبر، ضحية لهجوم سيبراني "غير مسبوق" استهدف منشآت التبريد التابعة لها.
في إستونيا، حيث تعرض متجر كبير واحد على الأقل لهجوم من قراصنة إلكترونيين رفعوا درجة حرارة وحدات التبريد إلى 50 درجة مئوية، كانت الأجهزة من طرازات قديمة توردها شركة "دانفوس" (Danfoss)، ومماثلة لتلك التي استُهدفت خلال الهجوم في فرنسا، بحسب ما صرح به يان موتسو، مدير شركة "كيتمان كولدتك" (Kitman Coldtech) الإستونية لتصنيع وتوزيع أنظمة التبريد المتصلة، لهيئة الإذاعة والتلفزيون العامة الإستونية (ERR). وأوضح قائلاً: "إن 'البصمة' هي ذاتها، لكن لا يمكنني الإفصاح عن المزيد".
وفي السويد، حيث واجهت متاجر تابعة لسلسلة "إيكا" (Ica) مشكلات في التبريد، أكدت المتحدثة باسم المجموعة، هيلينا يوهانسون، أن المتاجر المعنية كانت جميعها مرتبطة بنظام خارجي للتحكم في التبريد توفره الشركة المصنعة الدنماركية "دانفوس".
وعقب الهجوم الذي شهدته فرنسا، كانت شركة "دانفوس" قد أوضحت لوكالة "فرانس برس" أن معظم المعدات المتضررة كانت أجهزة قديمة "لم تعد تتلقى تحديثات برمجية أو أمنية".
وكان المفوض الأوروبي للزراعة والأغذية، كريستوف هانسن، قد صرح آنذاك بأن "الأمن الغذائي يتطلب مزيداً من الاهتمام على المستويات كافة"، مضيفاً أن "استهداف الغذاء" بات الآن "واقعاً".
ولم تعلن أي جهة مسؤوليتها عن هذه الهجمات حتى الآن.
• معدات قديمة
يوضح أنطوان أوتان، الأمين العام لشركة "ألموند" (Almond) للاستشارات في مجال الأمن السيبراني، أن المعدات الصناعية مثل وحدات التبريد، التي ظلت لفترة طويلة معزولة عن الإنترنت، باتت الآن متصلة بالشبكة لإتاحة الإشراف عليها والتحكم فيها عن بُعد.
ويتمثل هدف القراصنة هنا في التأثير على معدات مادية عبر نظام معلوماتي.
ويشرح كيفن تيلييه، مهندس الأمن السيبراني في شركة "سيناكتيف" (Synacktiv): "هذه معدات تتيح ضبط درجة حرارة عدة ثلاجات. وغالباً ما تتم إدارتها عبر واجهة ويب؛ حيث تسجل دخولك إليها بكلمة مرور، ويتاح لك خيار ضبط درجة الحرارة التي ستطبق على الثلاجة".
ويضيف أن هذه الواجهات "تكون في العادة ضمن شبكة مغلقة، ولا يُفترض أن تكون متاحة عبر الإنترنت. غير أن عدداً منها كان مكشوفاً لأي شخص يمتلك بعض المعرفة".
من جهته، يرى أوليفييه دالوي، خبير الأمن السيبراني في شركة "زد سكيلر" (Zscaler)، أنه من دون توفير حماية مناسبة، فإن "أي مصنع، وأي جهاز" متصل بالشبكة، سواء في قطاع صناعة السيارات أو الطاقة أو النقل، قد يكون عرضة لسيناريوهات مماثلة.
ووفقاً لخبير أمن سيبراني فضل عدم الكشف عن هويته، فإن البنى التحتية الصناعية تعد هشة وسهلة الاختراق لأنها تجمع بين أنظمة تكنولوجيا المعلومات (IT) ومعدات التكنولوجيا التشغيلية المادية (OT)، والتي يكون بعضها قديم الطراز.
وفي السويد، وقعت ستة متاجر من أصل نحو 800 متجر تابع لسلسلة "كوب" (Coop) ضحية للهجوم السيبراني يوم الإثنين. وذكر المتحدث باسم السلسلة كارلوس كانسينو لوكالة فرانس برس أن "كوب" لا تعرف هوية من يقف وراء الهجوم، مشيراً إلى أن المتاجر الستة المتضررة كانت متصلة بشبكة الهاتف المحمول 4G بدلاً من نظام 5G المحدّث، ما جعلها "أكثر عرضة" للاختراق من قِبل القراصنة.
• "عيوب أمنية أولية"
إلا أنه بمجرد اختراق شبكات الحواسيب، يمكن للقراصنة الوصول إلى الأنظمة التي تدير هذه المعدات مباشرة، والتسبب في اضطرابات ملموسة في العالم الواقعي.
ويلفت أوليفييه دالوي إلى احتمالين رئيسيين: إما استغلال ثغرة تقنية، وإما استخدام بيانات تسجيل دخول مخترقة تتيح الاتصال بالمعدات.
وفي فرنسا، أتاح الهجوم السيبراني الذي وقع في أكتوبر حدوث الاختراق بسبب وجود "عيوب أمنية أولية"، وفق ما صرح به فنسان ستروبل، مدير الوكالة الوطنية لأمن نظم المعلومات (Anssi).
اقرأ أيضاً: اختراق منصة العملات المشفرة بينانس: مكتب التحقيقات الفيدرالي يتهم كوريا الشمالية
وأشار إلى أن ذلك يبدأ من "التعريض المباشر لمعدات التبريد على الإنترنت وإدارتها دون تدابير حماية خاصة، واستخدام كلمات مرور ضعيفة".
ويرى كيفن تيلييه أن الجهة التي تقف وراء هذا الهجوم "يمكن أن تكون أي طرف، ولأن الهجوم ليس شديد التعقيد، فلا يمكننا الجزم بما إذا كان المنفذ يمتلك إمكانات ضخمة أم لا".
من جانبها، كشفت شبكة "فرانس إنفو" (France info) أن الثلاجات المتصلة التي استُهدفت في فرنسا كانت مدرجة ضمن فهارس وأدلة عامة على الإنترنت، ولم يتطلب اختراقها سوى تخمين كلمة المرور؛ وأوضحت المنصة الإخبارية أنه "لا حاجة إذن لأن تكون مهاجماً سيبرانياً متمرساً".
• نقص في الاستباقية
وبحسب العديد من الخبراء، تكشف هذه الهجمات عن غياب الرؤية الاستباقية، فهذه الأجهزة لم تُصمم لتواكب التطور السريع والمتنامي للتهديدات السيبرانية.
وفي تصريح لشبكة "بي إف إم" (BFM)، دعا بينوا غرونيمفالد، مدير الشؤون العامة في شركة "إيسيت" (ESET) المتخصصة في الأمن السيبراني، المتاجر الكبرى للاقتداء بالقطاعات الحيوية التي "تُطبق فيها أفضل الممارسات منذ أمد بعيد وتتمتع بمستوى عالٍ جداً من النضج السيبراني". وبعبارة أخرى، يتعين على شركات التجزئة الكبرى والشركات التي تستخدم أجهزة متصلة اكتساب خبرات في المجال الرقمي والأمن السيبراني.
اقرأ أيضاً: تسريب مليارات البيانات: كيف تُعرّض BrixHub وشركاؤها النساء للخطر
المصاعد، وأنظمة التدفئة في المباني، والأجهزة الذكية التي يستخدمها الأفراد (مثل أجهزة مراقبة الأطفال)... كل هذه المعدات مرشحة لأن تصبح أهدافاً للهجمات القادمة. لذلك يدعو الخبراء الأكثر قلقاً إلى إدراك حقيقي للمخاطر وتوعية شاملة تشمل الشركات والعلامات التجارية والمصنعين والمستخدمين على حد سواء.
بالتعاون مع أ ف ب ورويترز
المصدر: France 24
التعليقات (0)
يجب تسجيل الدخول للتعليق على المقالات.
دخول حساب جديدكن أول من يعلق على هذا المقال.